

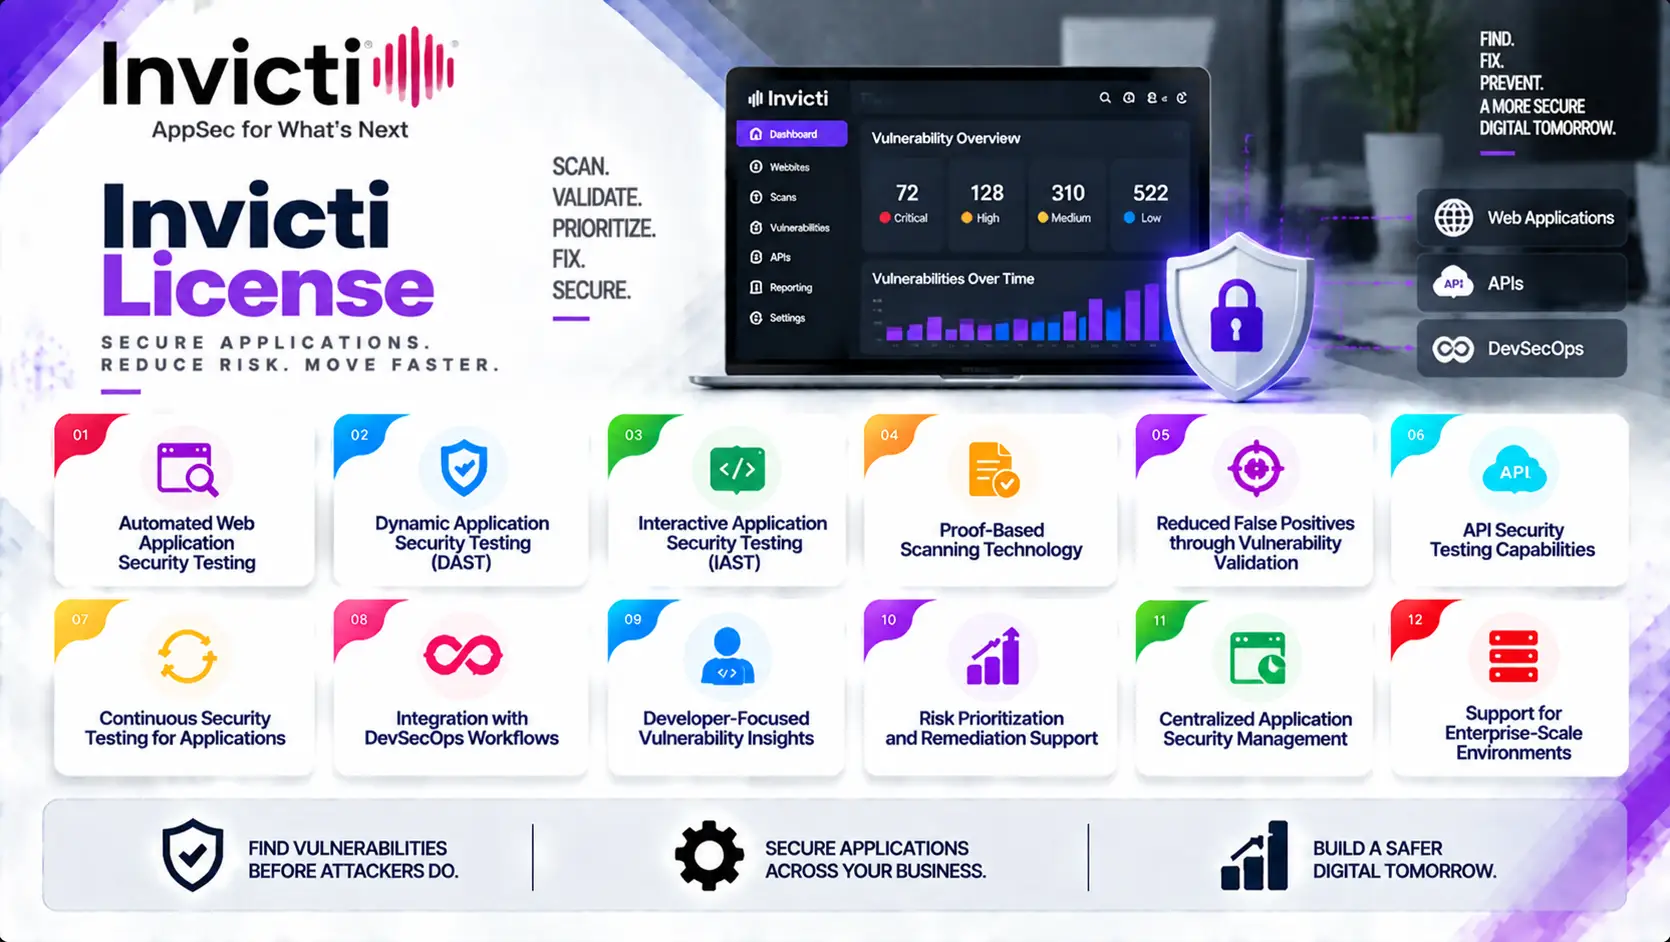
Invicti License provides access to an enterprise-grade Application Security Testing (AST) platform designed to help organizations discover, validate, and manage vulnerabilities across web applications, APIs, and software environments. Invicti combines Dynamic Application Security Testing (DAST), Interactive Application Security Testing (IAST), and Proof-Based Scanning technology to identify security weaknesses while reducing false positives.
With capabilities such as automated vulnerability discovery, proof-based validation, developer integration, risk prioritization, and centralized security management, Invicti helps organizations implement scalable application security programs across development and production environments.
Quick Benefits
- Automated web application security testing
- Dynamic Application Security Testing (DAST)
- Interactive Application Security Testing (IAST)
- Proof-Based Scanning technology
- Reduced false positives through vulnerability validation
- API security testing capabilities
- Continuous security testing for applications
- Integration with DevSecOps workflows
- Developer-focused vulnerability insights
- Risk prioritization and remediation support
Invicti License At a Glance
What it is: Enterprise application security testing licensing platform
Primary role: Identify, validate, and manage vulnerabilities in web applications and APIs
Security areas: Application security, vulnerability management, DAST, IAST, API security, and DevSecOps
Core technologies: Proof-Based Scanning, Dynamic Analysis, Interactive Analysis, crawling, and vulnerability validation
Deployment models: Cloud, on-premises, and hybrid environments
Typical environments: Enterprise applications, SaaS platforms, financial systems, healthcare applications, e-commerce platforms, and software development environments
Management: Centralized Invicti platform and security dashboards
License model: Subscription-based licensing
License Overview
An Invicti License defines the access and usage rights for Invicti application security testing capabilities according to the organization’s application portfolio, scanning requirements, and security workflow.
Unlike traditional vulnerability scanners that mainly identify possible security issues, Invicti focuses on validating vulnerabilities and providing evidence-based results. This approach helps security teams reduce the time spent reviewing false positives and focus on vulnerabilities that require remediation.
The licensing structure depends on several factors, including:
- Number of applications
- Number of websites
- API testing requirements
- Development environment coverage
- Production environment scanning
- Number of users
- Integration requirements
- Deployment model
How Invicti Licensing Works
Invicti licensing is designed around application security coverage rather than traditional endpoint-based protection.
A typical workflow includes:
Application Discovery
→ Identify websites, applications, and APIs requiring security testing
Automated Scanning
→ Analyze applications for vulnerabilities
Proof-Based Validation
→ Confirm vulnerabilities and reduce false positives
Risk Prioritization
→ Categorize findings based on security impact
Remediation Support
→ Provide actionable information for development and security teams
This approach allows organizations to integrate security testing into both development processes and ongoing application monitoring.
Invicti Security Capabilities Overview
| Capability | Primary Purpose |
|---|---|
| DAST Testing | Identify vulnerabilities in running web applications |
| IAST Testing | Analyze application behavior during execution |
| Proof-Based Scanning | Validate vulnerabilities with evidence |
| API Security Testing | Assess security weaknesses in APIs |
| Web Application Crawling | Discover application structure and attack surface |
| Vulnerability Management | Track, prioritize, and remediate security findings |
| DevSecOps Integration | Connect security testing with development workflows |
| Security Reporting | Provide technical and executive-level vulnerability reports |
Licensing Options and Models
| Licensing Option | Description | Suitable For |
|---|---|---|
| Cloud Subscription Licensing | Cloud-based application security testing platform | Organizations preferring SaaS security management |
| On-Premises Deployment Licensing | Local deployment within enterprise infrastructure | Organizations requiring internal control |
| Application-Based Licensing | Licensing based on protected applications and targets | Organizations with defined application portfolios |
| Enterprise Security Licensing | Expanded coverage for large application environments | Large organizations with extensive software assets |
| DevSecOps Licensing | Supports security testing within development pipelines | Software development organizations |
| API Security Licensing | Provides testing capabilities for API environments | Organizations operating API-driven applications |
| Multi-Year Subscription | Extended subscription coverage | Long-term application security programs |
Features and Benefits
Dynamic Application Security Testing (DAST)
DAST is one of the core capabilities of Invicti.
Instead of analyzing only application source code, DAST evaluates running applications from an external perspective by simulating how attackers interact with the application.
This allows Invicti to identify vulnerabilities such as:
- SQL Injection
- Cross-Site Scripting
- Authentication weaknesses
- Server configuration issues
- Insecure application behavior
DAST testing is especially useful for production applications and environments where source-code access is not available.
Proof-Based Scanning
One of the key differences of Invicti is Proof-Based Scanning.
Traditional vulnerability scanners may report potential issues that require manual verification. Invicti attempts to validate vulnerabilities by providing evidence that confirms the security impact.
Benefits include:
- Reduced false positives
- Faster vulnerability triage
- Better developer communication
- More accurate risk assessment
This allows security teams to spend more time fixing real vulnerabilities instead of manually reviewing uncertain results.
API Security Testing
Modern applications rely heavily on APIs for communication between services.
Invicti supports API security testing to help identify weaknesses in:
- REST APIs
- Web services
- Application interfaces
- Backend communication layers
API testing helps organizations protect modern cloud-native and microservice-based applications.
Compatibility and Requirements
Before selecting an Invicti License, organizations should evaluate:
- Number of applications
- Number of websites
- API inventory
- Development environments
- Production applications
- Authentication requirements
- Scan frequency
- Cloud or on-premises deployment
- DevSecOps integration needs
- Reporting requirements
- Number of security users
Common protected environments include:
- Public websites
- Internal business applications
- SaaS platforms
- Customer portals
- APIs
- Enterprise software systems
Exact capabilities depend on the selected Invicti edition and deployment model.
Activation and Deployment
A typical Invicti deployment includes:
- Select cloud or on-premises deployment
- Define application targets
- Activate the license
- Configure users and permissions
- Connect development workflows
- Configure authentication methods
- Schedule security scans
- Review vulnerability findings
Pricing and Quote Process
Pricing for Invicti License depends on application coverage, scanning requirements, deployment model, and security workflow requirements.
Before requesting a quote, prepare:
- Number of applications
- Number of websites
- API requirements
- Development environment coverage
- Production scanning requirements
- Number of users
- Integration requirements
- Cloud or on-premises preference
Invicti pricing depends on your security requirements, license edition, number of applications, DAST/IAST capabilities, vulnerability scanning needs, deployment model, license term, and support requirements.